Amazon CloudWatch RUM (Real User Monitoring) is a feature of Amazon CloudWatch that enables developers and operations teams to collect, view, and analyze client-side performance data from real end-user sessions in web and mobile applications. With its expansion to the AWS European Sovereign Cloud, customers operating under strict European data residency and sovereignty requirements can now monitor their web application performance without data leaving the sovereign boundary. This capability is designed for enterprises, public sector organizations, and regulated industries in Europe that require full control over where their data is stored and processed.
CloudWatch RUM helps teams proactively identify and resolve performance bottlenecks across both web and mobile applications by surfacing real-time metrics such as page load times, JavaScript errors, HTTP failures, and mobile-specific signals like crash rates and network latency — enabling faster root cause analysis and improved end-user experience. For example, a European public sector organization can use CloudWatch RUM within the AWS European Sovereign Cloud to monitor citizen-facing web portals and mobile apps while maintaining full data sovereignty compliance.
CloudWatch RUM in the AWS European Sovereign Cloud is available today in the EU Sovereign (eusc-de-east-1) region — to get started, visit the Amazon CloudWatch RUM documentation.
Un nuevo estudio explora cómo la IA moldea lo que puedes confiar en línea
Por: Samantha Kubota, escritora de Microsoft.
Los ven en sus redes sociales: vídeos de bebés adorables que dicen cosas que suenan muy adultas, figuras públicas que hacen declaraciones poco características de ellos, fotos de naturaleza demasiado descabelladas para ser verdad. En la era de la IA, ver no siempre es creer.
Los deepfakes1 amenazan la confianza en las noticias, las elecciones, las marcas y las interacciones cotidianas, llevándonos a cuestionar qué es real. Determinar qué es auténtico o manipulado es el tema del informe de Microsoft «Media Integrity and Authentication: Status, Directions, and Futures«. El estudio evalúa los métodos de autenticación actuales para comprender mejor sus limitaciones, explorar posibles formas de fortalecerlos y ayudar a las personas a tomar decisiones informadas sobre el contenido en línea que consumen.
Los autores concluyen que ninguna solución única puede prevenir el engaño digital por sí sola. Métodos como la procedencia, la marca de agua y la huella digital pueden ofrecer información útil como quién creó el contenido, qué herramientas se usaron y si este ha sido modificado.
Jessica Young, directora de política científica y tecnológica en la Oficina del Director Científico de Microsoft.
Las personas pueden ser engañadas por los medios si carecen de información como su origen e historia, o si su información es de baja calidad o engañosa. El objetivo del informe es proporcionar una hoja de ruta para ofrecer más información de procedencia de alta garantía en la que el público pueda confiar, según Jessica Young, directora de política científica y tecnológica en la Oficina del Director Científico de Microsoft.
Ayudar a las personas a reconocer indicadores de contenido de mayor calidad es cada vez más importante a medida que los deepfakes se vuelven más disruptivos y la legislación sobre procedencia en varios países, incluido Estados Unidos, introduce aún más formas de ayudar a las personas a autenticar contenido más adelante este año.
Young, copresidenta del estudio, explica más sobre lo que todo esto significa:
¿Qué motivó el estudio?
«La motivación era doble», dice Young. «La primera es el reconocimiento del momento en el que estamos ahora mismo. Sabemos que las capacidades de IA generativa ganan cada vez más potencia. Cada vez es más difícil distinguir entre contenido auténtico —como contenido capturado por una cámara, frente a deepfakes sofisticados— y, como resultado, ahora mismo hay un gran aumento en los intereses y requisitos para utilizar esas tecnologías existentes para revelar y verificar si el contenido fue generado o manipulado por IA.
«El momento se ha gestado poco a poco, y tenemos el deseo de ayudar a asegurar que estas tecnologías generen más beneficio que daño, según cómo se usen y entiendan.»
Young añade que el documento pretende informar al ecosistema más amplio de integridad mediática y autenticación, incluidos creadores, tecnólogos, responsables políticos y otros, para entender qué es y qué no es posible en la actualidad y cómo podemos construir sobre ello en el futuro.
¿Qué logró el estudio y qué aprendiste?
El informe describe un camino para aumentar la confianza en la autenticidad de los medios. Los autores proponen una dirección que denominan «autenticación de alta confianza» para mitigar las debilidades de varios métodos de integridad mediática.
Vincular la procedencia de C2PA a una marca de agua imperceptible puede aportar una confianza más o menos alta sobre la procedencia de los medios, afirma.
También señala que el informe tiene muchas advertencias, como que la procedencia de dispositivos tradicionales sin conexión como las cámaras, que a menudo carecen de características de seguridad críticas, puede ser menos fiable porque es más fácil de modificar.
No es posible prevenir cada ataque ni evitar que ciertas plataformas eliminen señales de procedencia, por lo que el reto, dice Young, «es averiguar cómo sacar a la luz los indicadores más fiables con una seguridad sólida incorporada — y, cuando sea necesario, reforzarlos con métodos adicionales que permitan la recuperación o apoyen el trabajo manual de forense digital.»
¿En qué se diferencia este estudio de otros?
Young dice que su estudio investigó dos líneas de pensamiento «poco exploradas» para los tres métodos de verificación. Definen el primero como ataques sociotécnicos, donde la información de procedencia o los propios medios podrían manipularse para que el contenido auténtico parezca sintético o el contenido falso parezca real durante el proceso de validación.
«Imagina que ves una imagen auténtica de un evento deportivo global con el 80% del público que anima al equipo local», dice. «El equipo visitante se involucra en una discusión en línea donde alega: ‘Oye, no, todo eso es una multitud falsa.’ Alguien podría hacer una pequeña e insignificante edición a una persona en la esquina de la imagen y los métodos actuales lo considerarían generado por IA, incluso si el tamaño del público fuera real. Estos métodos que se supone que apoyan la autenticidad ahora refuerzan una narrativa falsa, en lugar de la verdadera.
«Así que, con el conocimiento de cómo funcionan los diferentes validadores, incluso con modificaciones muy sutiles, podrías manipular los resultados que el público vería para intentar engañarles sobre el contenido», dice. El segundo tema clave se basa en el trabajo del C2PA para hacer que las credenciales de contenido sean más duraderas, al tiempo que aborda la fiabilidad. Aquí es donde la investigación resulta en especial novedosa, dice Young. «Analizamos cómo se puede añadir y mantener información de procedencia en diferentes entornos — desde sistemas de alta seguridad hasta dispositivos sin conexión menos seguros — y qué significa eso para la fiabilidad.»
¿Por qué es tan difícil verificar los medios digitales?
Autenticar medios es complejo porque no existe una solución única para todos, dice Young.
«Tienes diferentes formatos que tienen distintas limitaciones o compensaciones para las señales que pueden contener», explica. «Ya sea imágenes, audio, vídeo — sin mencionar el texto, que tiene toda una gama diferente de desafíos — y lo sólidas que pueden aplicarse las soluciones allí.»
Young dice que existen diferentes requisitos y opiniones sobre qué nivel de transparencia es apropiado. En algunos casos, los usuarios pueden no querer que ninguna de sus informaciones personales se incluyan en la procedencia digital de un medio, mientras que en otros, creadores o artistas pueden querer la atribución y optar por incluir su información.
«Así que tienes diferentes requisitos o incluso consideraciones sobre lo que implica esa información de procedencia», dice. «Y luego, al igual que en el campo de la seguridad, ninguna solución es infalible. Así que todos los métodos son complementarios, pero cada uno tiene limitaciones inherentes.»
¿Y ahora qué hacemos?
Young afirma que, a medida que el contenido creado o editado por IA se vuelve más común, el uso de procedencia segura de contenido auténtico es cada vez más importante. Editores, figuras públicas, gobiernos y empresas tienen buenas razones para certificar la autenticidad del contenido que comparten. Si un medio de comunicación graba fotos de un evento, por ejemplo, vincular información de procedencia segura a esas imágenes puede ayudar a demostrar a su audiencia que el contenido es fiable.
«Los organismos gubernamentales también tienen interés en que el público sepa que sus documentos o medios formales son información fiable sobre asuntos de interés público», afirma Young.
Añade que, a medida que las modificaciones por IA en los medios se vuelven «cada vez más comunes» con fines legítimos, la procedencia segura puede proporcionar un contexto importante para evitar que un lector o espectador medio tan solo descarte ese contenido como falso o engañoso.
«Para la industria y para los reguladores, destacamos lo importante que es la investigación continua de los usuarios en esta área para impulsar una exhibición más coherente y útil de esta información al público — para asegurarnos de que en verdad sea significativa y útil en la práctica», afirma Young.
«Tenemos un conjunto limitado de tecnologías que pueden ayudarnos, y no queremos que salgan mal interpretadas o mal usadas.»
1Contenido digital (video, audio o imagen) creado con inteligencia artificial que imita de forma muy realista a una persona, haciéndola parecer que dice o hace algo que en realidad nunca ocurrió.
Amazon CloudWatch now supports auditing telemetry configuration and enabling telemetry from AWS services such as Amazon EC2, Amazon VPC, and AWS CloudTrail across multiple AWS Regions from a single region. Customers can enable the telemetry auditing feature for their account or organization across all supported regions at once and create enablement rules that automatically apply to selected regions or all available regions.
With today’s launch, customers can scope enablement rules to specific regions or all supported regions. For example, a central security team can create a single organization-wide enablement rule for VPC Flow Logs that applies across all regions, ensuring consistent telemetry collection for every VPC across every account. Rules configured for all regions automatically expand to include new regions as they become available.
CloudWatch’s cross-region telemetry configuration and enablement rule is available in all AWS commercial regions. Standard CloudWatch pricing applies for telemetry ingestion. To learn more, visit the Amazon CloudWatch documentation.
Amazon WorkSpaces Personal and Amazon WorkSpaces Core are now available in US East (Ohio) and Asia Pacific (Malaysia) AWS Regions. You can now provision WorkSpaces closer to your users, helping to provide in-country data residency and a more responsive experience. In US East (Ohio), organizations can also now implement disaster recovery solutions, meet local data residency compliance mandates, and support regional workforces with consistent, low-latency access to their virtual desktop environments across varying network conditions.
Amazon WorkSpaces Personal provides users with instant access to their desktops from anywhere. It allows users to stream desktops from AWS to their devices, and WorkSpaces Personal manages the AWS resources required to host and run your desktops, scales automatically, and provides access to your users on demand. Amazon WorkSpaces Core provides cloud-based, fully managed virtual desktop infrastructure (VDI) accessible to third-party VDI management solutions via API.
To get started with Amazon WorkSpaces Personal or Amazon WorkSpaces Core, sign into the WorkSpaces management console and select the AWS Region of your choice. To learn more about Amazon WorkSpaces offerings, visit the product page and technical documentation.
You can now create Amazon FSx for Lustre Persistent-2 file systems in four additional AWS Regions: Asia Pacific (Hyderabad, Jakarta), Europe (Zurich), and South America (São Paulo).
Amazon FSx for Lustre Persistent-2 file systems are built on AWS Graviton processors and provide higher throughput per terabyte (up to 1 GB/s per terabyte) and lower cost of throughput compared to previous generation FSx for Lustre file systems. Using FSx for Lustre Persistent-2 file systems, you can accelerate execution of machine learning, high-performance computing, media & entertainment, and financial simulations workloads while reducing your cost of storage.
To get started with Amazon FSx for Lustre Persistent-2 in these new regions, create a file system through the AWS Management Console. To learn more about Amazon FSx for Lustre, visit our product page, and see the AWS Region Table for complete regional availability information.
AWS is announcing the general availability of Amazon EC2 C8in and C8ib instances powered by custom, sixth generation Intel Xeon Scalable processors, available only on AWS. These instances feature the latest sixth generation AWS Nitro cards. C8in and C8ib instances deliver up to 43% higher performance compared to previous generation C6in instances.
C8in and C8ib instances deliver larger sizes and scale up to 384 vCPUs. C8in instances deliver 600 Gbps network bandwidth—the highest among enhanced networking EC2 instances—making them ideal for network-intensive workloads like distributed compute and large-scale data analytics. C8ib instances deliver up to 300 Gbps EBS bandwidth, the highest among non-accelerated compute instances, making them ideal for high-performance commercial databases and file systems.
C8in instances are available in US East (N. Virginia), US West (Oregon), Asia Pacific (Tokyo), and Europe (Spain) regions. C8ib instances are available in US East (N. Virginia) and US West (Oregon). Both, C8in and C8ib instances are available via Savings Plans, On-Demand, and Spot instances. For more information, visit the Amazon EC2 C8i instance page.
AWS is announcing the general availability of Amazon EC2 C8in and C8ib instances powered by custom, sixth generation Intel Xeon Scalable processors, available only on AWS. These instances feature the latest sixth generation AWS Nitro cards. C8in and C8ib instances deliver up to 43% higher performance compared to previous generation C6in instances. C8in and C8ib instances deliver larger sizes and scale up to 384 vCPUs. C8in instances deliver 600 Gbps network bandwidth—the highest among enhanced networking EC2 instances—making them ideal for network-intensive workloads like distributed compute and large-scale data analytics. C8ib instances deliver up to 300 Gbps EBS bandwidth, the highest among non-accelerated compute instances, making them ideal for high-performance commercial databases and file systems.
C8in instances are available in US East (N. Virginia), US West (Oregon), Asia Pacific (Tokyo), and Europe (Spain) regions. C8ib instances are available in US East (N. Virginia) and US West (Oregon). Both, C8in and C8ib instances are available via Savings Plans, On-Demand, and Spot instances. For more information, visit the Amazon EC2 C8i instance page.
AWS Elastic Disaster Recovery (AWS DRS) is now available in the AWS European Sovereign Cloud, enabling organizations with data sovereignty requirements to protect their mission-critical workloads with disaster recovery on AWS. AWS DRS minimizes downtime and data loss with fast, reliable recovery of on-premises and cloud-based applications using affordable storage, minimal compute, and point-in-time recovery, with Recovery Point Objectives (RPOs) measured in seconds and Recovery Time Objectives (RTOs) typically in minutes.
With AWS DRS, you can recover applications from physical infrastructure, VMware vSphere, Microsoft Hyper-V, and cloud infrastructure. AWS DRS uses a unified process for testing, recovery, and failback for a wide range of applications, including critical databases such as Oracle, MySQL, and SQL Server, and enterprise applications such as SAP.
AWS Elastic Disaster Recovery is available in the AWS European Sovereign Cloud (Germany). See the AWS Regional Services List for the latest availability information.
AWS Elastic Disaster Recovery (AWS DRS) is now available in the AWS European Sovereign Cloud, enabling organizations with data sovereignty requirements to protect their mission-critical workloads with disaster recovery on AWS. AWS DRS minimizes downtime and data loss with fast, reliable recovery of on-premises and cloud-based applications using affordable storage, minimal compute, and point-in-time recovery, with Recovery Point Objectives (RPOs) measured in seconds and Recovery Time Objectives (RTOs) typically in minutes. With AWS DRS, you can recover applications from physical infrastructure, VMware vSphere, Microsoft Hyper-V, and cloud infrastructure. AWS DRS uses a unified process for testing, recovery, and failback for a wide range of applications, including critical databases such as Oracle, MySQL, and SQL Server, and enterprise applications such as SAP. AWS Elastic Disaster Recovery is available in the AWS European Sovereign Cloud (Germany). See the AWS Regional Services List for the latest availability information. To learn more about AWS Elastic Disaster Recovery, visit our product page or documentation.
Today, AWS announces multi-session support for Amazon Quick, which enables customers to access up to five Amazon Quick accounts simultaneously within the same browser. The feature also includes the Amazon Quick account name in all URLs, enabling users to easily access the correct account when opening agents, spaces, flows, research reports, dashboards, and other assets.
Customers use multiple accounts for different environments such as development, testing, and production, and compare insights and resource configurations across multiple accounts for troubleshooting and other application-related jobs. Using multi-session capability in Amazon Quick, customers can now sign in to multiple accounts and manage their resources in a single browser. You can sign in to another account by accessing the Amazon Quick top right menu and selecting the option to sign in to another account. For users accessing global URLs without an account name, Amazon Quick presents an account input page that pre-populates the accounts they are logged into, allowing them to select the desired account. You have the option to log out of the current session in the specific browser tab or log out of all sessions.
Today, AWS announces multi-session support for Amazon Quick, which enables customers to access up to five Amazon Quick accounts simultaneously within the same browser. The feature also includes the Amazon Quick account name in all URLs, enabling users to easily access the correct account when opening agents, spaces, flows, research reports, dashboards, and other assets. Customers use multiple accounts for different environments such as development, testing, and production, and compare insights and resource configurations across multiple accounts for troubleshooting and other application-related jobs. Using multi-session capability in Amazon Quick, customers can now sign in to multiple accounts and manage their resources in a single browser. You can sign in to another account by accessing the Amazon Quick top right menu and selecting the option to sign in to another account. For users accessing global URLs without an account name, Amazon Quick presents an account input page that pre-populates the accounts they are logged into, allowing them to select the desired account. You have the option to log out of the current session in the specific browser tab or log out of all sessions. Amazon Quick multi-account sign-in is available in all supported Amazon Quick regions. To learn more about this, visit Amazon Quick Signing In
Inteligencia industrial desbloqueada: Microsoft en Hannover Messe 2026
Por: Dayan Rodriguez, vicepresidente corporativo de manufactura y movilidad, Microsoft.
Tres líderes industriales globales—ABB, Krones y TK Elevator (TKE)—redefinen sus sectores a través de la utilización de IA avanzada y plataformas de nube de confianza para convertirse en organizaciones industriales Frontier. Con Microsoft, convierten datos, procesos y contexto en inteligencia que impulsa eficiencia, agilidad e innovación. Cada organización Frontier acierta en dos aspectos fundamentales: inteligencia y confianza. Amplifican lo único en su personal y operaciones con una IA que se rige de forma segura y en sus propios términos. La confianza no se añade al final; asegura que la inteligencia se utilice de forma responsable y que los resultados ocurran como se espera. Hannover Messe 2026 es donde estas transformaciones cobran protagonismo, al mostrar cómo las organizaciones Frontier moldean la próxima era de la manufactura.
ABB—IA como copiloto industrial en tiempo real: ABB, líder tecnológico global en electrificación y automatización, mostrará su plataforma impulsada por la nube Genix Industrial IA, que se ejecuta en Microsoft Azure. Genix actúa como copiloto industrial en tiempo real en la planta de fábrica, para analizar datos en streaming de equipos y sensores y al brindar información y recomendaciones accionables a operadores y directivos en tiempo real. En Hannover, las demostraciones de ABB ilustran cómo Genix permite la optimización en bucle cerrado e impulsada por IA de los procesos de producción sobre la marcha, por ejemplo, al ajustar en automático parámetros para mejorar la eficiencia energética, el rendimiento de los activos y reducir tiempos de inactividad no planificados. Diseñado con una arquitectura modular y escalable, Genix se integra a la perfección con los sistemas industriales existentes, para eliminar la necesidad de reemplazos a gran escala de plataformas y permitir un rápido tiempo para obtener valor. Con la integración de IA generativa y agéntica, la plataforma no solo proporciona conocimientos, sino que también automatiza acciones, para mantener a los humanos “en el bucle” para todas las decisiones críticas que garanticen la seguridad y las decisiones operativas. Este enfoque demuestra cómo ABB avanza hacia operaciones autónomas y auto-optimizadas sin sacrificar la supervisión humana, una característica distintiva de una organización Frontier.
Krones—De máquinas embotelladoras a «botella como servicio»: Krones, uno de los mayores fabricantes mundiales de equipos embotellados, utiliza la IA para reinventar su modelo de negocio y su proceso de ingeniería. Con la ayuda de Microsoft y el ecosistema de socios de confianza Ansys (parte de Synopsys), NVIDIA, Softserve y CADFEM, Krones integró simulaciones avanzadas de fluidos basadas en IA en su gemela digital de línea de llenado, empaquetada con una experiencia multiagente, para que sus ingenieros crearan estas complejas simulaciones con consultas en lenguaje natural. Esta innovación ha reducido los tiempos de simulación de cuatro horas a menos de cinco minutos (una reducción del 95%), lo que permite a los ingenieros optimizar de manera virtual los parámetros de la máquina y acortar de manera importante el tiempo de puesta en marcha. La recompensa es enorme: Krones ahora puede personalizar con rapidez los diseños para cada cliente y garantizar un rendimiento óptimo. En Hannover Messe 2026, Krones demostrará cómo estos gemelos digitales impulsados por IA les permiten prever y ajustar la producción de manera más rápida y flexible que nunca, para convertir un negocio tradicional de maquinaria en una empresa de servicios digitales de Frontier.
TK Elevator—Elevadores Digital-Nativos e IA Agente: TK Elevator (TKE) revoluciona la movilidad para 1.500 millones de usuarios al combinar productos nativos digitales, plataformas seguras en la nube y datos, y IA agente, todo en colaboración con Microsoft. En Hannover Messe, TKE destaca sus ascensores EOX y HELIX, que son ecoeficientes, preparados para IA y habilitados para IoT como parte de la plataforma MAX en Azure. Azure Databricks apoya su análisis unificado, lo que garantiza la gobernanza de datos y permite flujos de trabajo escalables de IA. Los agentes especializados en IA de TKE, junto con el Centro de Operaciones Digitales, agilizan el servicio al elaborar informes contextuales antes de las visitas de los técnicos y capturar información después, para convertir el conocimiento técnico en inteligencia a nivel organizacional.
Estos tres ejemplos son uno de los muchos clientes y socios de Microsoft que nos acompañan en Hannover Messe 2026, con demostraciones en directo que muestran cómo la inteligencia industrial convierte los datos en decisiones más rápidas, operaciones más seguras y una manufactura más resiliente.
Industrial Intelligence Unlocked, el tema principal de Microsoft para Hannover Messe 2026, refleja la creencia de que la próxima era de la manufactura estará impulsada por el ingenio humano y la IA, basada en la confianza. Microsoft proporciona una capa de inteligencia unificada para las herramientas que utilizan sus empleados; Work IQ entiende cómo las personas colaboran y deciden. Fabric IQ ofrece visibilidad en tiempo real sobre activos, producción y cadenas de suministro. Y Foundry IQ combina conocimientos institucionales como procedimientos, estándares e historia con IA. Juntos, ayudan a los fabricantes a conectar equipos, procesos y tecnología a lo largo de toda la cadena de valor.
1. Redefinir la inteligencia del ciclo de vida del producto
Esta comunidad se centra en unir ingeniería y operaciones mediante inteligencia basada en datos, para que los fabricantes puedan diseñar y entregar mejores productos en menos tiempo. Aquí verán cómo Microsoft ayuda a las empresas a crear un ciclo de vida de producto en bucle cerrado —al conectar todas las etapas, desde el diseño y la simulación hasta la retroalimentación de producción. Por ejemplo, Microsoft y NVIDIA colaboran para impulsar la próxima generación de IA física a través de la integración de las bibliotecas NVIDIA Omniverse con Microsoft Fabric.
Al combinar datos en tiempo real, IA y simulación virtual en un solo entorno, las empresas pueden iterar diseños más rápido y con mayor confianza. Imaginen optimizar un nuevo diseño de máquina de forma virtual (con física precisa y datos en vivo) antes de que se construya nada—para reducir prototipos físicos costosos y acelerar el tiempo de salida al mercado.
En resumen, la zona de inteligencia del ciclo de vida del producto muestra cómo integrar datos + simulación + IA da lugar a decisiones de producto más inteligentes y una innovación más rápida.
Los socios del ecosistema Microsoft han destacado en esta área: Aras, Brembo Solutions, Celebal Technology, NVIDIA, PTC, Tata Consultancy Services (TCS)
2. Gestionar fábricas impulsadas por IA
En nuestra área de Fábricas Impulsadas por IA, demostramos cómo coordinar máquinas, materiales y personas con IA, para convertir instalaciones tradicionales en operaciones adaptativas y auto-optimizadas. Microsoft apoya la capacidad de escalar estas operaciones con una capa unificada de inteligencia que impulsa información de valor de IA y un marco coherente para gestionar agentes, modelos, datos e infraestructuras con el enfoque de nube adaptativa.
Un punto destacado aquí es el enfoque de Microsoft hacia la IA industrial en el entorno. Foundry Local en Azure Local permite a los fabricantes desplegar y ejecutar modelos de IA, incluidos los del catálogo de modelos de Foundry —directo en equipos de fábrica o servidores locales para escenarios que requieren latencia ultra baja, localización de datos u operación sin la necesidad de estar en línea. Esta capacidad soporta inferencia visual de alta velocidad para inspección de calidad, detección de anomalías y mantenimiento predictivo, todo en tiempo real sin depender de la conectividad constante en la nube. Los fabricantes pueden elegir modelos de código abierto seleccionados del catálogo gestionado o desplegar modelos personalizados OCI/Docker en sistemas CPU o GPU.
Descubran cómo la última versión de Azure IoT Operations simplifica la gestión de datos OT, ahora con pipelines sin código, control fluido de dispositivos desde la nube hasta el entorno y soporte directo para brokers MQTT de terceros y gateways Litmus Edge. Además, las actualizaciones a Azure IoT Hub y el análisis de firmware, habilitados por Azure Arc, facilitan a las organizaciones industriales gestionar y actualizar de forma segura grandes flotas de dispositivos con la seguridad unificada de Azure y la gestión de certificados mediante la integración con Azure Device Registry. Descubran más sobre cómo Microsoft y nuestros socios proporcionan la base para iniciar y escalar proyectos industriales de IA en nuestra serie de dos partes: Hacer la IA física práctica para operaciones industriales reales: Parte 1 y Parte 2.
Juntas, estas capacidades cobran vida en la demo Factory of the Future de Microsoft, que muestra cómo la nube adaptativa, la inteligencia en el entorno y la IA física trabajan juntas en un entorno de fabricación real. La demo de Factory of the Future muestra cómo la IA física cobra vida cuando el diseño, la simulación y la ejecución se conectan en un único sistema de fabricación adaptativo. En colaboración con Hexagon, Siemens, NVIDIA, KUKA y otros, Microsoft demuestra un escenario de extremo a extremo en el que el diseño de producto asistido por IA se valida en simulación y luego se ejecuta en una célula de fabricación en funciones. La telemetría en tiempo real fluye desde la planta de fábrica a través de Azure IoT Operations en el entorno y hasta Microsoft Fabric, donde los agentes de IA razonan a través de señales operativas para detectar problemas de forma proactiva y apoyar la acción.
Los socios del ecosistema Microsoft han destacado en esta área: Accenture Avanade, AVEVA, Hexagon, Kuka, NVIDIA, Schneider Electric, Siemens, Sight Machine, Rockwell Automation
3. Construir confianza entre equipos humano-agente
A medida que los agentes de IA pasan de ser pilotos a las operaciones diarias, la confianza se convierte en el factor que separa la información del impacto. En entornos de fabricación, la IA solo aporta valor cuando las personas tienen la confianza suficiente para actuar según sus recomendaciones. Para los trabajadores de primera línea, la confianza significa claridad en el momento de la acción. Los agentes de IA elaboran informes contextuales que reúnen el rendimiento del equipo, alertas recientes, historial de mantenimiento y orientación de seguridad, para que los técnicos lleguen informados y preparados. Las recomendaciones son visibles, explicables y están diseñadas para apoyar el juicio humano, no para reemplazarlo. Para ingenieros, planificadores y líderes operativos, la confianza significa confianza a gran escala. A medida que los agentes de IA operan en fábricas, redes de servicios y cadenas de suministro, las organizaciones necesitan tener visibilidad sobre cómo se toman las decisiones, qué datos se utilizan y cuándo se requiere la aprobación humana. La gobernanza, la auditoría y la rendición de cuentas claras aseguran que las acciones de IA estén alineadas con las prioridades y políticas operativas.
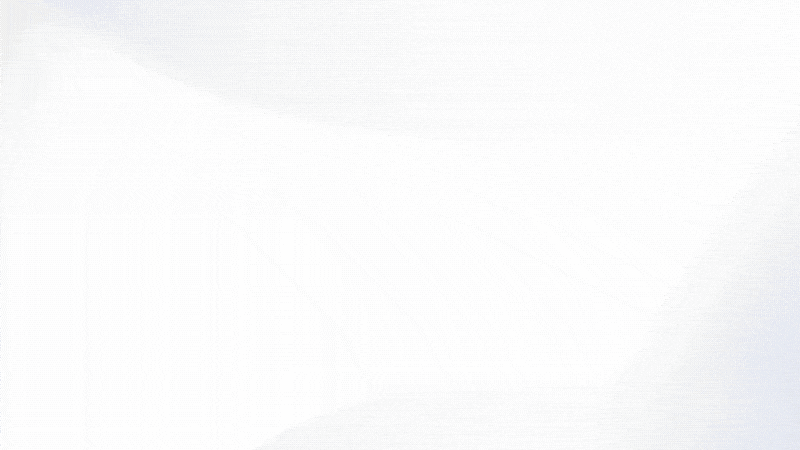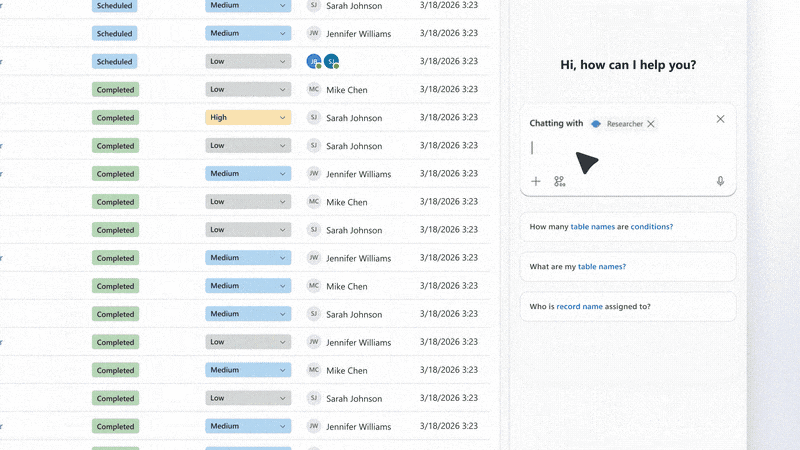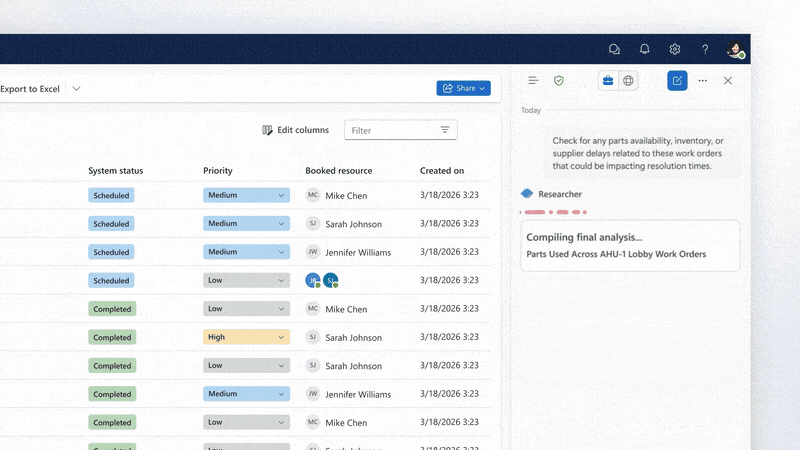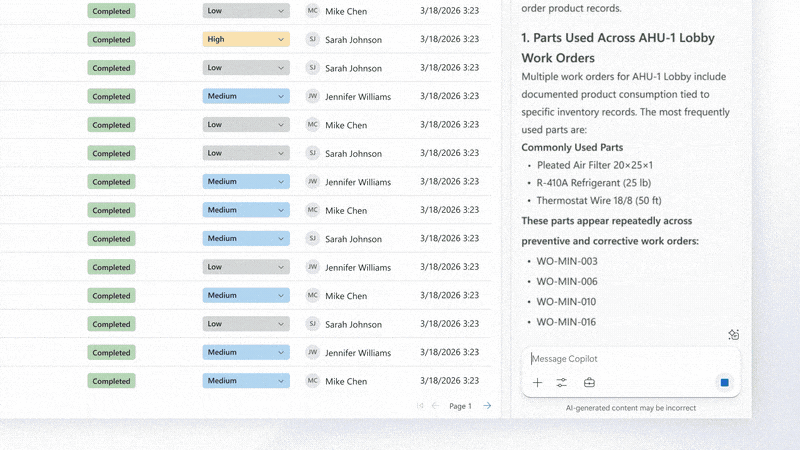
Los fabricantes ahora pueden usar Researcher en Microsoft 365 Copilot en Dynamics 365 Field Service. Impulsados por Work IQ, los equipos pueden reunir señales de órdenes de trabajo, historial de servicio, disponibilidad de piezas y contexto de Microsoft 365 para investigar problemas más rápido y tomar medidas informadas, lo que mejora las tasas de reparación a la primera, reduce los tiempos de inactividad y mantiene la gobernanza.
Este modelo operativo humano-agente refleja el enfoque de Microsoft hacia la IA industrial. La inteligencia lo propone. La gente decide. La confianza está integrada en el sistema para que la IA pueda ir más allá de los conocimientos y apoyar la acción operativa real en toda la empresa.
Los socios del ecosistema Microsoft han destacado en esta área: Bosch Connected Industry, Cognite, Kongsberg Digital, SymphonyAI.
4. Orquestar cadenas de suministro con agentes de IA
La cuarta zona de stands mira más allá del suelo de la fábrica hacia la cadena de valor de extremo a extremo, donde convergen la volatilidad, las limitaciones y las expectativas de los clientes. Aquí mostramos cómo los fabricantes pueden pasar de la coordinación reactiva a las cadenas de suministro agénticas. Desde redes de proveedores, plantas y socios logísticos conectados por agentes de IA que escanean de manera continua cambios, razones a través de datos y apoyan la acción en tiempo real. Estos sistemas van más allá de la visibilidad, para ayudar a los líderes a anticipar la interrupción y responder con rapidez y confianza.
La adquisición suele ser la primera en notar la interrupción, donde la velocidad, el contexto y el control importan más. El Agente de Compras en Dynamics 365 Supply Chain Management ayuda a los equipos a gestionar las comunicaciones con los proveedores y las excepciones, evaluar el impacto posterior y mantener a las personas en revisión.
Los agentes asistidos por IA reducen el esfuerzo manual mientras mantienen a nuestra gente bajo control… lo que fortalece la colaboración y mejora los resultados.
— Andre Scheepers, director digital, Farmlands Cooperative
Los agentes de IA ayudan a las organizaciones a pasar de la reacción tardía a un control proactivo. Al detectar la volatilidad de la demanda, el riesgo del proveedor o los desequilibrios de inventario más temprano, los equipos pueden evaluar compensaciones, alinear respuestas transversales y actuar antes de que los problemas se conviertan en pérdida de ingresos o costes excesivos. Incorporar estos conocimientos directo en los flujos de trabajo operativos acorta los ciclos de decisión, reduce la intervención manual y mejora resultados como la puntualidad, la entrega completa, la rotación de inventario y la eficiencia del capital circulante.
Este enfoque refleja un cambio en la forma en que las cadenas de suministro generan valor. La IA fortalece la toma de decisiones humana al mejorar la velocidad, la coherencia y la coordinación a lo largo de toda la cadena de valor. Así, permite que las cadenas de suministro operen con mayor previsibilidad, control y confianza del cliente, incluso en entornos volátiles.
Los socios del ecosistema Microsoft destacados en esta área: Resilinc, Fractal C3.ai
Acompáñenos—de manera presencial o en línea—en directo desde Hannover Messe 2026
Microsoft organiza una serie de conversaciones ejecutivas en nuestro stand de Hannover Messe, donde los principales líderes manufactureros compartirán cómo navegan el camino hacia un futuro impulsado por la IA y los datos. Las conversaciones cuentan con voces de empresas como Siemens, Accenture, Schneider Electric, TK Elevator, Bosch Connected Industries y más. Regístrense aquí para obtener información estratégica sobre cómo los fabricantes globales utilizan la IA para conectar datos, sistemas y flujos de trabajo.
También estamos encantados de invitar a todos a la ponencia principal Hannover Messe Center Stage de Deb Cupp, presidenta y directora de ingresos de Microsoft. Deb presentará «Retorno de la inteligencia: La próxima frontera de la manufactura«, donde explora cómo las organizaciones pueden ir más allá de las ganancias incrementales de eficiencia para lograr un crecimiento transformador con la IA. Esta ponencia principal tendrá lugar el 20 de abril a las 15:00 CET (apertura el lunes) en el escenario principal.
Para un breve resumen de la presencia de Microsoft en la Messe de Hannover 2025 y para ver qué esperar en 2026, den un vistazo al vídeo resumen de 2025:
Descubran cómo Microsoft ayuda a las organizaciones Frontier a priorizar la eficiencia, la agilidad y la innovación
La frontera industrial: Cuatro formas en que los fabricantes pueden desbloquear la inteligencia a lo largo de la cadena de valor. Consigan el libro electrónico.
Amazon Bedrock, the platform for building AI applications and agents at production scale, now offers Claude Opus 4.7– Anthropic’s most capable Opus model to date — delivering meaningful improvements across agentic coding, professional work, and long-running tasks for developers and enterprises building production AI applications.
Claude Opus 4.7 is an upgrade from Claude Opus 4.6, with stronger performance across the workflows teams run in production. Opus 4.7 works better through ambiguity, is more thorough in its problem solving, and folllows instructions more precisely. For coding, the model extends agentic capabilities with improved long-horizon autonomy, systems engineering, and complex code reasoning. For knowledge work, Claude Opus 4.7 advances professional tasks such as slides and document creation, financial analysis, and data visualization. For long-running tasks, the model stays on track over longer horizons with improved reasoning and memory capabilities. Claude Opus 4.7 also advances visual capabilities with high-resolution image support improving accuracy on charts, dense documents, and screen UIs where fine detail matters.
Claude Opus 4.7 is served through Amazon Bedrock’s next-generation inference engine, delivering enterprise-grade infrastructure for production workloads. It provides zero operator data access, meaning customer prompts and responses are never visible to Anthropic or AWS operators, keeping sensitive data private. It also enables enhanced availability through dynamic traffic routing with expanded in-region options, along with improved scalability.
Claude Opus 4.7 is available in select AWS Regions. To learn more about Claude Opus 4.7 and other Anthropic models available in Amazon Bedrock, visit the Amazon Bedrock page. To get started, see the Amazon Bedrock documentation.