Starting today, Amazon EC2 High Memory U-1 instances with 18TB of memory (u-18tb1.112xlarge) are available in the US East (Ohio) region. Customers can start using these new High Memory instances with On Demand and Savings Plan purchase options.
Amazon EC2 High Memory instances are certified by SAP for running Business Suite on HANA, SAP S/4HANA, Data Mart Solutions on HANA, Business Warehouse on HANA, and SAP BW/4HANA in production environments. For details, see the Certified and Supported SAP HANA Hardware Directory.
For information on how to get started with your SAP HANA migration to EC2 High Memory instances, view the Migrating SAP HANA on AWS to an EC2 High Memory Instance documentation. To hear from Steven Jones, GM for SAP on AWS on what this launch means for our SAP customers, you can read his launch blog.
Starting today, Amazon EC2 High Memory U-1 instances with 18TB of memory (u-18tb1.112xlarge) are available in the US East (Ohio) region. Customers can start using these new High Memory instances with On Demand and Savings Plan purchase options. Amazon EC2 High Memory instances are certified by SAP for running Business Suite on HANA, SAP S/4HANA, Data Mart Solutions on HANA, Business Warehouse on HANA, and SAP BW/4HANA in production environments. For details, see the Certified and Supported SAP HANA Hardware Directory. For information on how to get started with your SAP HANA migration to EC2 High Memory instances, view the Migrating SAP HANA on AWS to an EC2 High Memory Instance documentation. To hear from Steven Jones, GM for SAP on AWS on what this launch means for our SAP customers, you can read his launch blog.
AWS Site-to-Site VPN Tunnel Endpoint Lifecycle Control is now available in AWS Mexico (Central) Region, providing you with better visibility and control of your VPN tunnel maintenance updates.
AWS Site-to-Site VPN is a fully-managed service that allows you to create a secure connection between your data center or branch office and your AWS resources using IP Security (IPSec) tunnels. Enabling Tunnel Endpoint Lifecycle Control feature provides you with advanced notice of an upcoming maintenance updates to help you plan and minimize service disruptions for your VPN connections. It provides you with added flexibility to apply updates to your VPN tunnel endpoints at a time that best suits your business.
AWS Site-to-Site VPN Tunnel Endpoint Lifecycle Control is now available in AWS Mexico (Central) Region, providing you with better visibility and control of your VPN tunnel maintenance updates. AWS Site-to-Site VPN is a fully-managed service that allows you to create a secure connection between your data center or branch office and your AWS resources using IP Security (IPSec) tunnels. Enabling Tunnel Endpoint Lifecycle Control feature provides you with advanced notice of an upcoming maintenance updates to help you plan and minimize service disruptions for your VPN connections. It provides you with added flexibility to apply updates to your VPN tunnel endpoints at a time that best suits your business. To learn more, visit the documentation.
Amazon Bedrock now offers comprehensive CloudWatch metrics support for Agents, enabling developers to monitor, troubleshoot, and optimize their agent-based applications with greater visibility. This new capability provides detailed runtime metrics for both InvokeAgent and InvokeInlineAgent operations, including invocation counts, latency measurements, token usage, and error rates, helping customers better understand their agents’ performance in production environments.
With CloudWatch metrics integration, developers can track critical performance indicators such as total processing time, time-to-first-token (TTFT), model latency, and token counts across different dimensions including operation type, model ID, and agent alias ARN. These metrics enable customers to identify bottlenecks, detect anomalies, and make data-driven decisions to improve their agents’ efficiency and reliability. Customers can also set up CloudWatch alarms to receive notifications when metrics exceed specified thresholds, allowing for proactive management of their agent deployments.
CloudWatch metrics for Amazon Bedrock Agents is now available in all AWS Regions where Amazon Bedrock is supported. To get started with monitoring your agents, ensure your IAM service role has the appropriate CloudWatch permissions. For more information about this feature and implementation details, visit the Amazon Bedrock documentation or refer to the CloudWatch User Guide for comprehensive monitoring best practices.
AWS CodeBuild now supports new IAM condition keys enabling granular access control on CodeBuild’s resource-modifying APIs. The new condition keys cover most of CodeBuild’s API request contexts, including network settings, credential configurations and compute restrictions. AWS CodeBuild is a fully managed continuous integration service that compiles source code, runs tests, and produces software packages ready for deployment.
The new condition keys allow you to create IAM policies that better enforce your organizational policies on CodeBuild resources such as projects and fleets. For example, you can use codebuild:vpcConfig.vpcId condition keys to enforce the VPC connectivity settings on projects or fleets, codebuild:source.buildspec condition keys to prevent unauthorized modifications to project buildspec commands, and codebuild:computeConfiguration.instanceType condition keys to restrict which compute types your builds can use.
The new IAM condition keys are available in all regions where CodeBuild is offered. For more information about the AWS Regions where CodeBuild is available, see the AWS Regions page.
For a full list of new CodeBuild IAM condition keys, please visit our documentation. To learn more about how to get started with CodeBuild, visit the AWS CodeBuild product page.
AWS CodeBuild now supports new IAM condition keys enabling granular access control on CodeBuild’s resource-modifying APIs. The new condition keys cover most of CodeBuild’s API request contexts, including network settings, credential configurations and compute restrictions. AWS CodeBuild is a fully managed continuous integration service that compiles source code, runs tests, and produces software packages ready for deployment. The new condition keys allow you to create IAM policies that better enforce your organizational policies on CodeBuild resources such as projects and fleets. For example, you can use codebuild:vpcConfig.vpcId condition keys to enforce the VPC connectivity settings on projects or fleets, codebuild:source.buildspec condition keys to prevent unauthorized modifications to project buildspec commands, and codebuild:computeConfiguration.instanceType condition keys to restrict which compute types your builds can use. The new IAM condition keys are available in all regions where CodeBuild is offered. For more information about the AWS Regions where CodeBuild is available, see the AWS Regions page. For a full list of new CodeBuild IAM condition keys, please visit our documentation. To learn more about how to get started with CodeBuild, visit the AWS CodeBuild product page.
Today, Amazon DynamoDB announces the general availability of DynamoDB local on AWS CloudShell, a browser-based, pre-authenticated shell that you can launch directly from the AWS Management Console. With DynamoDB local, you can develop and test your applications by running DynamoDB in your local development environment without incurring any costs.
DynamoDB local works with your existing DynamoDB API calls without impacting your production environment. You can now start DynamoDB local just by using dynamodb-local alias in CloudShell to develop and test your DynamoDB tables anywhere in the console without downloading or installing the AWS CLI nor DynamoDB local. To interact with DynamoDB local running in CloudShell with CLI commands, use the –endpoint-url parameter and point it to localhost:8000.
Today, Amazon DynamoDB announces the general availability of DynamoDB local on AWS CloudShell, a browser-based, pre-authenticated shell that you can launch directly from the AWS Management Console. With DynamoDB local, you can develop and test your applications by running DynamoDB in your local development environment without incurring any costs. DynamoDB local works with your existing DynamoDB API calls without impacting your production environment. You can now start DynamoDB local just by using dynamodb-local alias in CloudShell to develop and test your DynamoDB tables anywhere in the console without downloading or installing the AWS CLI nor DynamoDB local. To interact with DynamoDB local running in CloudShell with CLI commands, use the –endpoint-url parameter and point it to localhost:8000. You can navigate to CloudShell from the AWS Management Console a few different ways. For more information, see Getting started with AWS CloudShell. To learn more about using DynamoDB local command line options see DynamoDB local usage notes.
Microsoft amplía Confianza Cero para proteger a la fuerza laboral agéntica
Por: Vasu Jakkal, vicepresidenta corporativa de seguridad de Microsoft.
La transformación de la IA agéntica ha comenzado a dar forma a la Frontier Firm (Empresa de Frontera), un nuevo tipo de organización caracterizada por la inteligencia bajo demanda y una fuerza laboral en la que los humanos y los agentes trabajan en conjunto. Según el Índice de Tendencias Laborales 2025 de Microsoft, esperamos que todas las organizaciones estén en su camino para convertirse en una Empresa de Frontera en los próximos dos a cinco años.
Y a medida que la IA transforma todos los aspectos de nuestras vidas y desbloquea posibilidades sin precedentes, debe basarse en la seguridad, y se debe comenzar con una base de Zero Trust (Confianza Cero9 para proteger a la fuerza laboral y una nueva generación de empresas de vanguardia.
Microsoft se compromete a ayudar a los clientes a crear una base de seguridad sólida desde el principio. En Microsoft Build 2025, tomamos medidas importantes para proteger la fuerza laboral de agentes.
Protejan y administren las identidades de los agentes con Microsoft Entra
La seguridad comienza con la identidad. Los ciberataques basados en la identidad han sido uno de los principales vectores de amenazas desde la era de la nube. El número de ciberataques a contraseñas ha aumentado a cerca de 7 mil ataques de contraseñas por segundo, y los ciberataques basados en la identidad ahora representan casi el 80% de las brechas de seguridad.1 La identidad es el nuevo perímetro y Microsoft Entra, con más de 900 millones de usuarios activos mensuales en la actualidad, desempeña un papel fundamental en la protección de todas las identidades en la era de los agentes.
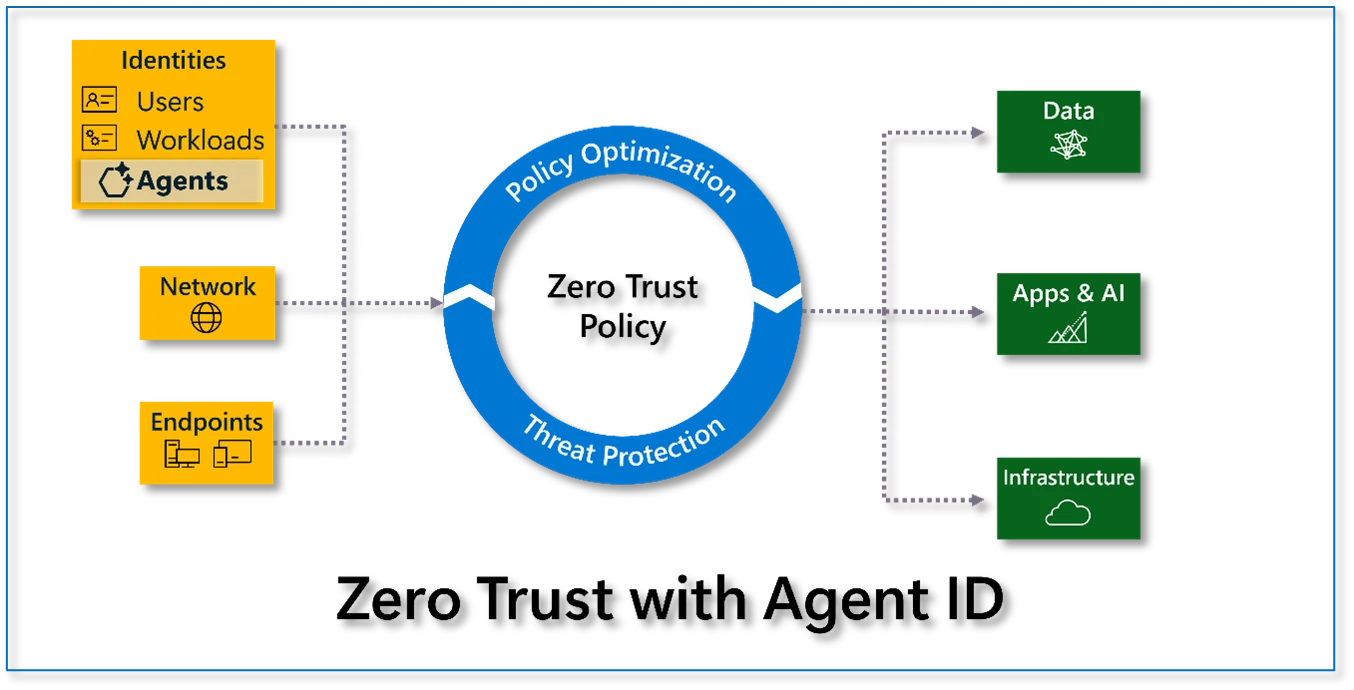
Nos complace presentar Microsoft Entra Agent ID, que amplía las capacidades de acceso y administración de identidades a los agentes de IA. Ahora, a los agentes de IA creados en Microsoft Copilot Studio y Azure AI Foundry se les asignan en automático identidades en un directorio de Microsoft Entra, de forma análoga a grabar un VIN único en cada coche nuevo y registrarlo antes de que salga de fábrica, lo que centraliza la gestión de agentes y usuarios en una sola solución.
La IA agéntica ha comenzado a ganar impulso por su capacidad para combinar grandes modelos de lenguaje con el razonamiento para ofrecer resultados reales. A medida que ampliamos las capacidades autónomas, la identidad se vuelve crítica: la autenticación sólida, el aprovisionamiento de acceso, la autorización detallada y la gobernanza son esenciales. Microsoft Entra Agent ID es un gran paso para ofrecer liderazgo de opinión en la industria con una solución tangible.
—Frank Dickson, vicepresidente del Grupo de Seguridad y Confianza, IDC
Asociarse con ServiceNow y Workday
Y a medida que los agentes de IA se unen cada vez más a la fuerza laboral y la remodelan, es crucial que los sistemas de fuerza laboral aprovechen las capacidades de identidad ampliadas de Microsoft Entra para los agentes. Es por eso que estamos entusiasmados de asociarnos con proveedores líderes como ServiceNow y Workday. Como parte de esto, integraremos Microsoft Entra Agent ID con la plataforma de IA de ServiceNow y el sistema de registro de agentes de Workday. Esto permitirá el aprovisionamiento automatizado de identidades para futuros empleados digitales.
Protección de datos y cumplimiento para agentes de IA con Microsoft Purview
Con la adopción de aplicaciones y modelos de IA generativa, y ahora de agentes, han surgido otros tipos de riesgos más allá de la identidad, como el intercambio excesivo y las fugas de datos, las nuevas vulnerabilidades y ciberamenazas específicas de la IA, y el incumplimiento de los estrictos requisitos normativos.
Para proporcionar a las organizaciones las herramientas necesarias para ayudar a proteger y gobernar los agentes de IA, los controles de cumplimiento y seguridad de datos de Microsoft Purview ahora se extienden a:
Cualquier aplicación de IA personalizada con el nuevo kit de desarrollo de software (SDK, por sus siglas en inglés) de Microsoft Purview.
Habilitado de forma nativa para agentes de IA creados en Azure AI Foundry y Copilot Studio.
Esto significa que los agentes de IA ahora pueden beneficiarse de manera inherente de las sólidas capacidades de seguridad de datos y cumplimiento de Microsoft Purview. Los desarrolladores pueden aprovechar estos controles para ayudar a reducir el riesgo de que sus aplicaciones de IA compartan en exceso o filtren datos, y para respaldar los esfuerzos de cumplimiento, mientras que los equipos de seguridad obtienen visibilidad de los riesgos y las mitigaciones de la IA. Esta integración mejora la seguridad de los datos de IA y agiliza la gestión del cumplimiento para los equipos de desarrollo y seguridad.
Protección proactiva de los agentes con Microsoft Defender
Por último, para ayudar a los desarrolladores a abordar los riesgos críticos de IA, Microsoft Defenderahora integra las recomendaciones de administración de la posición de seguridad de la IA y las alertas de protección contra amenazas en tiempo de ejecución directo en Azure AI Foundry. Esta integración reduce la brecha de herramientas entre los equipos de seguridad y desarrollo para que los desarrolladores puedan mitigar de manera proactiva los riesgos y vulnerabilidades de las aplicaciones de IA desde el entorno de desarrollo y reducir más rápido el riesgo de área expuesta, lo que permite a los desarrolladores mejorar la seguridad de las aplicaciones de IA.
Estos anuncios subrayan nuestro compromiso de proporcionar seguridad y gobernanza integrales para la IA, con tecnología basada en las lecciones de seguridad del pasado y en línea con nuestros principios de la Iniciativa para el Futuro de Microsoft Secure. Al incorporar la identidad, la seguridad y la gobernanza de los agentes en los espacios de creación de agentes de Microsoft con una integración perfecta con Microsoft Entra, Microsoft Purview y Defender, ayudamos a las organizaciones a innovar de forma más segura con la IA.
Presentamos Microsoft 365 Copilot Tuning, orquestación multiagente y mucho más de Microsoft Build 2025
Por Jared Spataro, director de marketing de AI at Work.
En Microsoft Build 2025, anunciamos Microsoft 365 Copilot Tuning, una nueva capacidad de bajo código en Microsoft Copilot Studio para que cada organización pueda ajustar los modelos de IA por medio de los datos, flujos de trabajo y procesos de su propia empresa, todo ello sin necesidad de un equipo de científicos de datos o semanas de trabajo. También hemos introducido la orquestación multiagente para permitir que los agentes trabajen juntos como un equipo, con supervisión y dirección humanas. Todo ello forma parte de nuestra estrategia para ofrecerles a ustedes y a sus empresas las últimas innovaciones en IA de forma rápida, económica y segura.
Los anuncios incluyen:
Copilot Tuning para entrenar modelos y crear agentes por medio de los datos de la empresa de una forma sencilla y de código bajo con Copilot Studio.
Orquestación multiagente para permitir que los agentes colaboren entre sí, de modo que puedan abordar juntos trabajos más complejos.
Nuevasherramientaspara permitir a los desarrolladores crear agentes de la manera que deseen, incluso en Microsoft Teams.
También nos complace compartir que la versión de primavera de Copilot Wave 2, que incluye una aplicación Copilot de Microsoft 365 actualizada, la nueva experiencia Create y Copilot Notebooks, ha pasado a disponibilidad general y comienza a implementarse hoy. Y Researcher and Analyst, nuestros primeros agentes de razonamiento para el trabajo, se lanzarán este mes a clientes de todo el mundo a través del programa Frontier.1 Pueden encontrar y anclar con facilidad a Researcher y Analyst en nuestra nueva Tienda de agentes, así como a agentes de socios como Jira, Monday.com, Miro y los agentes personalizados de sus empresas.
Ajustar los más recientes modelos de IA para las necesidades específicas de sus negocios
ConCopilot Tuning, pueden utilizar los datos, los flujos de trabajo y los procesos de sus empresas para entrenar modelos y crear agentes que realicen tareas específicas del dominio con un alto grado de precisión mediante Copilot Studio, sin necesidad de codificación. Por ejemplo, un bufete de abogados puede crear un agente que refleje su estilo y experiencia únicos, para automatizar la creación de documentos e incluso redactar argumentos que combinen el conocimiento institucional con el contexto específico del cliente para ayudar a construir el caso más sólido posible. O una empresa de consultoría puede ajustar los agentes para industrias específicas en función de la experiencia en la materia. Los agentes y los datos funcionan de forma segura dentro del límite del servicio de Microsoft 365, y Microsoft no usa los datos de los clientes para entrenar los modelos básicos. Disponible a partir de junio como parte del programa Microsoft 365 Copilot Tuning Early Adopter.2
Permitir que los agentes trabajen en equipo y traigan su propio modelo en Copilot Studio
Más de 230 mil organizaciones, incluido el 90% de las empresas de la lista Fortune 500, ya utilizan Copilot Studio para crear y personalizar agentes. Y será aún más valioso en los próximos años, ya que las empresas tendrán una proyección de 1.300 millones de agentes de IA para 2028.3 Hoy presentamos nuevas capacidades para la era de la colaboración entre humanos y agentes.
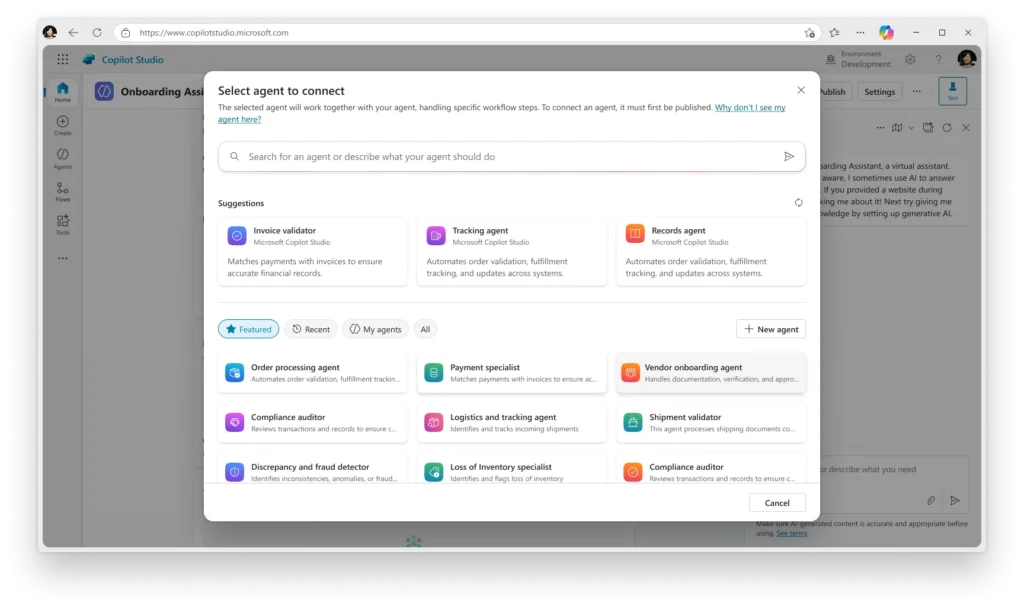
La orquestación multiagente de Copilot Studio permite a los agentes intercambiar datos, colaborar en tareas y dividir su trabajo en función de la experiencia de cada agente. Por ejemplo, varios agentes pueden colaborar en RRHH, TI y marketing para ayudar a incorporar a un nuevo empleado. En versión preliminar pública.
También pueden llevar sus propios modelos a Copilot Studio con la integración de modelos de Azure AI Foundry para sugerencias y respuestas generativas. Esto le da acceso a más de 1,900 modelos, incluidos modelos ajustados a su industria específica, lo que hace que las respuestas de los agentes sean más relevantes para sus necesidades comerciales únicas. Con esta integración, reunimos nuestras capacidades de código profesional y bajo código de todas nuestras plataformas en Copilot Studio para convertirlo en el centro de bajo código para crear agentes. En versión preliminar pública.
Los agentes se han convertido en entidades empresariales de primera clase, y ahora pueden gestionarlos con la misma herramienta que utilizan para gestionar la identidad y el acceso de la organización: Microsoft Entra. Con el identificador de agente de Microsoft Entra, a un agente creado a través de Copilot Studio o Azure AI Foundry se le asigna en automático una identidad sin necesidad de trabajo adicional por parte de los desarrolladores, lo que proporciona visibilidad y control a los administradores de seguridad. En versión preliminar pública.
Para mejorar la seguridad de los datos y evitar filtraciones, también ampliamos Microsoft Purview Information Protection a los agentes de Copilot Studio que usan Microsoft Dataverse. Information Protection facilita a las organizaciones la clasificación y protección automática de datos confidenciales a escala. La versión preliminar pública llegará en junio.
Otras funciones de Copilot Studio que hemos agregado en los últimos meses incluyen:
La herramienta de uso de la computadora permite a los agentes automatizar tareas en sitios web y aplicaciones de escritorio a través de instrucciones en lenguaje natural.
Model Context Protocol (MCP) simplifica la forma en que los agentes acceden a los datos y herramientas externos. (También anunciamos servidores MCP para Dynamics 365).
Los flujos de agentes automatizan las tareas con previsibilidad y coherencia, y pueden incluir inteligencia impulsada por IA para manejar de manera eficiente la complejidad de los escenarios empresariales actuales.
El razonamiento profundo permite a sus agentes ejecutar procesos empresariales complejos y multifacéticos.
Empoderar a los desarrolladores para que creen de la manera que quieran
Microsoft ofrece a cada desarrollador la libertad de elegir entre una gama de herramientas que se adapten a sus necesidades únicas, desde Copilot Studio hasta entornos de código como GitHub, Microsoft Visual Studio y Azure AI Foundry. Y seguimos ofreciéndoles nuevas capacidades para crear, colaborar y escalar agentes en todas sus organizaciones.
El kit de herramientas de agentes de Microsoft 365 permite a los desarrolladores crear y personalizar agentes mediante la pila de IA de su elección, lo que facilita y agiliza la creación de agentes mediante herramientas de código profesional. Los desarrolladores pueden crear agentes con sus propios componentes, como modelos, conocimientos y orquestación, y luego publicar esos agentes en Copilot y Copilot Chat. El kit de herramientas incluye:
El Kit de desarrollo de software (SDK, por sus siglas en inglés) de agentes de Microsoft 365 ayuda a los desarrolladores a probar y depurar agentes en Copilot, Teams, en la web y en Agent Playground y, a continuación, a implementarlos mediante valores predeterminados inteligentes para Azure. Disponible con carácter general.
Cientos de millones de personas usan Teams como centro de colaboración, y ahora es un centro para colaborar con agentes. La biblioteca de IA de Teams mejorada, ayuda a los desarrolladores a crear agentes optimizados para chats, canales y reuniones de Teams, incluida la compatibilidad con el protocolo Agent2Agent (A2A), un estándar abierto diseñado para simplificar la colaboración entre agentes, así como MCP. La biblioteca de IA de Teams está disponible con carácter general. Algunas mejoras, como MCP y A2A, se encuentran en versión preliminar pública.
Las API de Copilot de Microsoft 365 ofrecen a los desarrolladores la capacidad de usar componentes clave de la pila de Copilot, como la recuperación, el chat y la reunión, para que puedan aprovechar los datos y las capacidades de la organización enriquecidos dentro de Microsoft 365. Esto les permite integrar mediante programación las capacidades de Copilot Chat en sus propias aplicaciones y servicios. Estas API respetan los permisos existentes y las políticas de cumplimiento a través del sistema de control Copilot, lo que permite que los datos permanezcan dentro de Microsoft 365 mientras se usan de forma segura y en tiempo real. La API de recuperación está disponible en versión preliminar pública, y otras le seguirán.
Solution Workspaceen Power Apps proporciona a los desarrolladores un lienzo único y cohesivo donde pueden definir los requisitos empresariales, generar tablas de datos y diseñar la arquitectura de la solución. Los desarrolladores pueden usar el lenguaje natural para crear páginas generadas completamente funcionales, con código React subyacente escrito para ellos, una experiencia de creación de aplicaciones más rápida e intuitiva. Disponible con carácter general.
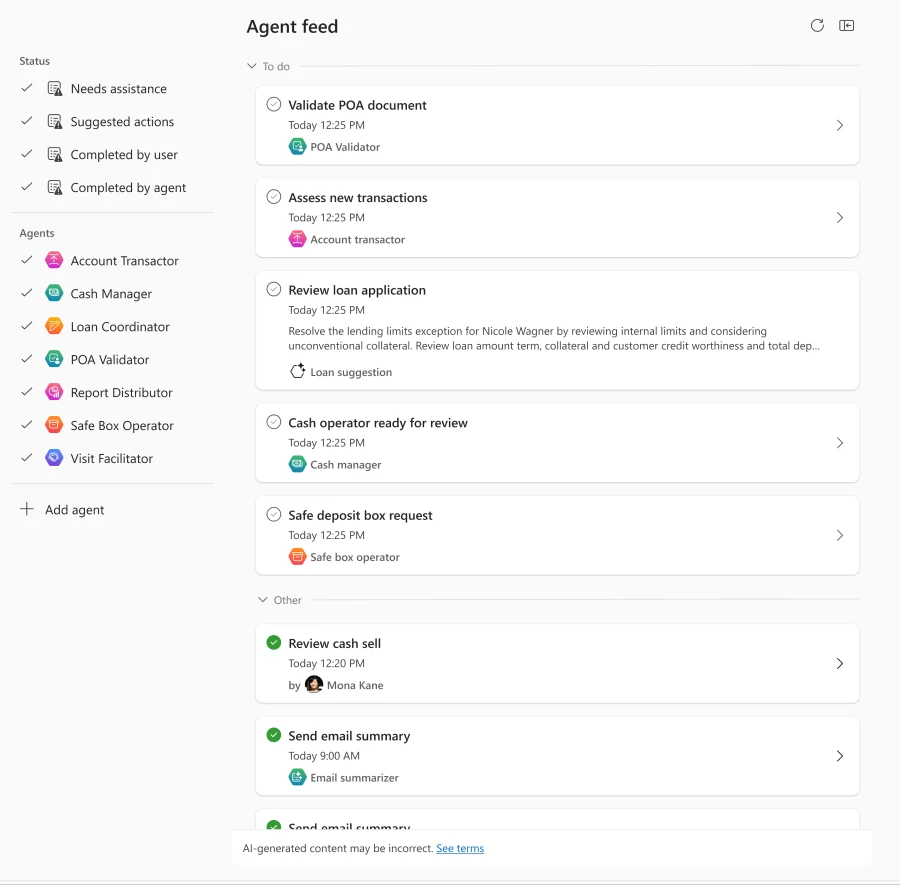
La fuente de agentes es un nuevo centro que los desarrolladores pueden configurar para que los usuarios finales supervisen equipos de agentes en Power Apps. Muestra qué tareas están pendientes en un equipo de agentes y proporciona información útil sobre el trabajo de los agentes. También marca las excepciones en las que un agente se queda atascado y necesita ayuda, para que pueda resolverlo en tiempo real. En versión preliminar pública.
Impulsar el retorno de inversión de la IA con Copilot y los agentes
Cada día, más clientes utilizan Copilot y agentes para ampliar la capacidad de sus equipos. Solo en el último trimestre, los clientes crearon más de 1 millón de agentes personalizados en SharePoint y Copilot Studio, lo que supone un aumento del 130% respecto al trimestre anterior.
El agente de Wells Fargo brinda soporte a 35 mil banqueros, para proporcionar acceso instantáneo a 1,700 procedimientos, lo que reduce el tiempo de búsqueda de 10 minutos a solo 30 segundos. El agente de T-Mobile se conecta a más de 20 sitios web de fabricantes de dispositivos y recopila información de productos al instante. Y el agente de HCLTech agiliza el soporte de los empleados, para resolver los casos un 40% más rápido y permitir a la empresa redistribuir el 30% de su personal de soporte de 500 personas.
Los anuncios de hoy refuerzan nuestra ambición de ofrecer a los desarrolladores las herramientas que necesitan para dotar a cada empleado de un Copilot y transformar todos los procesos de negocio con agentes en Copilot Studio.
1El programa Frontier ofrece a los clientes con una licencia de Microsoft 365 Copilot acceso anticipado a nuevas innovaciones de Copilot mientras aún están en desarrollo.
2Disponible para todos los clientes de Norteamérica, EMEA y APAC con 5.000 o más licencias de Microsoft 365 Copilot o póngase en contacto con su equipo de cuentas de Microsoft.
3IDC Info Snapshot, patrocinado por Microsoft, 1.3 mil millones de agentes de IA para 2028, #US53361825 y mayo de 2025.
Amazon Bedrock Data Automation (BDA) now supports video blueprints so you can generate tailored, accurate insights in a consistent format for your multimedia analysis applications. BDA automates the generation of insights from unstructured multimodal content such as documents, images, audio, and videos for your GenAI-powered applications. With video blueprints, you can customize insights — such as scene summaries, content tags, and object detection — by specifying what to generate, the output data type, and the natural language instructions to guide generation.
You can create a new video blueprint in minutes or select from a catalog of pre-built blueprints designed for use cases such as media search or highlight generation. With your blueprint, you can generate insights from a variety of video media including movies, television shows, advertisements, meetings recordings, and user-generated videos. For example, a customer analyzing a reality television episode for contextual ad placement can use a blueprint to summarize a scene where contestants are cooking, detect objects like ‘tomato’ and ‘spaghetti’, and identify the logos of condiments used for cooking. As part of the release, BDA also enhances logo detection and the Interactive Advertising Bureau (IAB) taxonomy in standard output.
Video blueprints are available in all AWS Regions where Amazon Bedrock Data Automation is supported.
Amazon Bedrock Data Automation (BDA) now supports video blueprints so you can generate tailored, accurate insights in a consistent format for your multimedia analysis applications. BDA automates the generation of insights from unstructured multimodal content such as documents, images, audio, and videos for your GenAI-powered applications. With video blueprints, you can customize insights — such as scene summaries, content tags, and object detection — by specifying what to generate, the output data type, and the natural language instructions to guide generation. You can create a new video blueprint in minutes or select from a catalog of pre-built blueprints designed for use cases such as media search or highlight generation. With your blueprint, you can generate insights from a variety of video media including movies, television shows, advertisements, meetings recordings, and user-generated videos. For example, a customer analyzing a reality television episode for contextual ad placement can use a blueprint to summarize a scene where contestants are cooking, detect objects like ‘tomato’ and ‘spaghetti’, and identify the logos of condiments used for cooking. As part of the release, BDA also enhances logo detection and the Interactive Advertising Bureau (IAB) taxonomy in standard output. Video blueprints are available in all AWS Regions where Amazon Bedrock Data Automation is supported. To learn more, see the Bedrock Data Automation User Guide and the Amazon Bedrock Pricing page. To get started with using video blueprints, visit the Amazon Bedrock console.
Today, CloudWatch Synthetics, which allows monitoring of customer workflows on websites through periodically running custom code scripts, announces two new features: canary safe updates and automatic retries for failing canaries. The former allows you to test updates for your existing canaries before applying changes and the latter enables canaries to automatically attempt additional retries when a scheduled run fails, helping to differentiate between genuine and intermittent failures.
Canary safe updates helps minimize potential monitoring disruptions caused by erroneous updates. By doing a dry run you can verify canary compatibility with newly released runtimes, or with any configuration or code changes. It minimizes potential monitoring gaps by maintaining continuous monitoring during update processes and mitigates risk to end user experience in the process of keeping canaries up-to-date. The automatic retries feature helps in reducing false alarms. When enabled, it provides more reliable monitoring results by distinguishing between persistent issues and intermittent failures preventing unnecessary disruption. Users can analyze temporary failures using the canary runs graph, which employs color-coded points to represent scheduled runs and their retries. You can start using these features by accessing CloudWatch Synthetics through the AWS Management Console, AWS CLI, or CloudFormation.
Dry runs for safe canary updates and automatic retries are are priced the same as regular canary runs and are available in all commercial AWS Regions.
To learn more about safe canary updates and automatic retries visit the linked Amazon CloudWatch Synthetics documentation. Or get started with Synthetics monitoring by visiting the user guide.
Today, CloudWatch Synthetics, which allows monitoring of customer workflows on websites through periodically running custom code scripts, announces two new features: canary safe updates and automatic retries for failing canaries. The former allows you to test updates for your existing canaries before applying changes and the latter enables canaries to automatically attempt additional retries when a scheduled run fails, helping to differentiate between genuine and intermittent failures. Canary safe updates helps minimize potential monitoring disruptions caused by erroneous updates. By doing a dry run you can verify canary compatibility with newly released runtimes, or with any configuration or code changes. It minimizes potential monitoring gaps by maintaining continuous monitoring during update processes and mitigates risk to end user experience in the process of keeping canaries up-to-date. The automatic retries feature helps in reducing false alarms. When enabled, it provides more reliable monitoring results by distinguishing between persistent issues and intermittent failures preventing unnecessary disruption. Users can analyze temporary failures using the canary runs graph, which employs color-coded points to represent scheduled runs and their retries. You can start using these features by accessing CloudWatch Synthetics through the AWS Management Console, AWS CLI, or CloudFormation. Dry runs for safe canary updates and automatic retries are are priced the same as regular canary runs and are available in all commercial AWS Regions. To learn more about safe canary updates and automatic retries visit the linked Amazon CloudWatch Synthetics documentation. Or get started with Synthetics monitoring by visiting the user guide.
Amazon Inspector now automatically maps your Amazon Elastic Container Registry (Amazon ECR) images to specific tasks running on Amazon Elastic Container Service (Amazon ECS) or pods running on Amazon Elastic Kubernetes Service (Amazon EKS), helping identify where the images are actively in use. This enables you to focus your limited resources on patching most critical vulnerable images that are associated with running workloads, improving security and mean- time to remediation.
With this launch, you can use Amazon Inspector console or APIs to identify your actively used container images, when you last used an image, and which clusters are running the image. This information will be included in your findings and resource coverage details, and will be routed to EventBridge. You can also control how long an image is monitored by Inspector after its ‘last in use’ date by updating the ECR re-scan duration using the console or APIs. This is in addition to the existing push and pull date settings. Your Amazon ECR images with continuous scanning enabled on Amazon Inspector will automatically get this updated data within your Amazon Inspector findings.
Amazon Inspector is a vulnerability management service that continually scans AWS workloads including Amazon EC2 instances, container images, and AWS Lambda functions for software vulnerabilities, code vulnerabilities, and unintended network exposure across your entire AWS organization.
This feature is available at no additional cost to Amazon Inspector customers scanning thier container images in Amazon Elastic Container Registry (ECR). Feature is available in all commercial and AWS GovCloud (US) Regions where Amazon Inspector is available.
Amazon Inspector now automatically maps your Amazon Elastic Container Registry (Amazon ECR) images to specific tasks running on Amazon Elastic Container Service (Amazon ECS) or pods running on Amazon Elastic Kubernetes Service (Amazon EKS), helping identify where the images are actively in use. This enables you to focus your limited resources on patching most critical vulnerable images that are associated with running workloads, improving security and mean- time to remediation. With this launch, you can use Amazon Inspector console or APIs to identify your actively used container images, when you last used an image, and which clusters are running the image. This information will be included in your findings and resource coverage details, and will be routed to EventBridge. You can also control how long an image is monitored by Inspector after its ‘last in use’ date by updating the ECR re-scan duration using the console or APIs. This is in addition to the existing push and pull date settings. Your Amazon ECR images with continuous scanning enabled on Amazon Inspector will automatically get this updated data within your Amazon Inspector findings.
Amazon Inspector is a vulnerability management service that continually scans AWS workloads including Amazon EC2 instances, container images, and AWS Lambda functions for software vulnerabilities, code vulnerabilities, and unintended network exposure across your entire AWS organization. This feature is available at no additional cost to Amazon Inspector customers scanning thier container images in Amazon Elastic Container Registry (ECR). Feature is available in all commercial and AWS GovCloud (US) Regions where Amazon Inspector is available.
Getting started with Amazon Inspector
Amazon Inspector free trial